Am 12. September bestätigte Revolut, dass sensible Kundendaten an einen Unbefugten gegangen waren.1 Entdeckt hat die Bank es selbst, erst bei einer späteren Rückfrage bei der Behörde.2 Die italienischen Behörden bestritten, die Anfragen verschickt zu haben.3
Die Systeme der Bank und die Kundengelder blieben nach Angaben von Revolut1 unberührt. Die Täter haben einfach gefragt, im Namen einer Ermittlungsbehörde und aus einem echten Behördenpostfach.
01 | Der Fall
Revolut hat inzwischen rund 680 betroffene Kundinnen und Kunden in Europa bestätigt.4 Laut t3n gerieten offenbar gezielt vermögende Personen ins Visier. Betroffen ist auch eine kleine Zahl in Deutschland.2
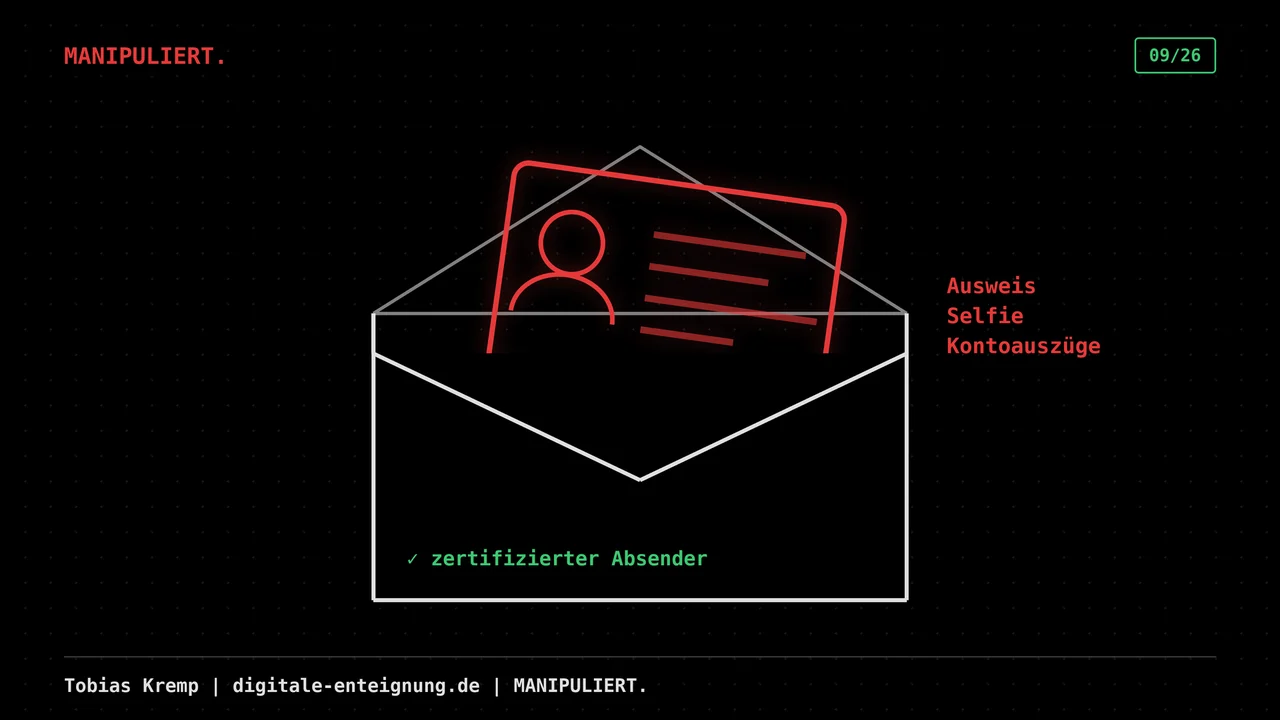
Herausgegeben wurden Geburtsdatum, Anschrift, Telefonnummer und Kopien von Reisepass oder Führerschein, möglicherweise auch Verifizierungs-Selfies, Kontoauszüge und Transaktionshistorien.1 Das ist das vollständige Onboarding-Paket einer Bank, ergänzt um die Antwort auf die Frage, wer wann wie viel Geld bewegt hat.
Die Anfragen kamen nach italienischen Medienberichten von einer zertifizierten PEC-Adresse der Präfektur Reggio Calabria.5 Laut La Repubblica, die Kreise der Polizia Postale zitiert, hatten die Täter die tatsächliche Kontrolle über dieses Konto.6 Endgültig geklärt ist das nicht: Die Ermittler prüfen noch, ob das Postfach übernommen oder geklont wurde.4 Laut Il Post zog sich der Austausch mit der Bank über mehrere Monate, belegt sind Mails von März bis Juli 2026.5
Die Staatsanwaltschaft Reggio Calabria ermittelt. Eine Gruppe namens IAmNotAVillain verlangt drei Millionen US-Dollar Lösegeld. Die italienische Datenschutzbehörde prüft, ob weitere Banken Lücken haben, und stimmt sich mit der Aufsicht in Litauen ab, wo Revolut seinen rechtlichen Sitz hat.4 Den Vorfall selbst hat Revolut bestätigt. Die italienische Spur stammt aus Medienberichten und Ermittlerkreisen.
02 | Das Drehbuch des falschen Polizeibeamten
Wer Schockanrufe bei älteren Menschen kennt, erkennt das Muster. Ein falscher Polizeibeamter braucht eine Autorität, die niemand anzweifeln will, und eine Form, die nach Dienstweg aussieht.
Diesmal saß am anderen Ende ein Compliance-Team. Die Anfragen liefen im Namen der Polizia Postale3 und beriefen sich auf ein Verfahren der Staatsanwaltschaft Mailand und auf die Europäische Ermittlungsanordnung.5 Aktenzeichen, Dienststelle, Rechtsgrundlage: Alles war da, was eine Anfrage glaubwürdig macht.
Der zweite Hebel ist die Wiederholung. Die erste Anfrage muss überzeugen. Jede weitere profitiert davon, dass die erste durchging. Laut Il Post entschuldigte sich Revolut Anfang Mai bei den Absendern für eine verspätete Datenlieferung.5 Über Monate verteilte Ersuchen aus demselben Postfach sehen irgendwann aus wie eine eingespielte Zusammenarbeit.
Die Methode ist bekannt. Das FBI warnte am 4. November 2024, dass Kriminelle kompromittierte Behördenpostfächer aus den USA und anderen Staaten für gefälschte Notfall-Datenanfragen an Unternehmen nutzen.7 In kriminellen Foren nahmen laut FBI Beiträge zum Ablauf solcher Anfragen und der Handel mit gestohlenen Zugangsdaten zu.
Für Ermittler hat das eine direkte Folge. Jede gefälschte Anfrage, die auffliegt, verlängert die Prüfung der nächsten echten.
03 | Vier Reibungen, in denen sich die Täuschung versteckt
Die Warnsignale lagen offen. Gesehen hätte sie vor allem, wer italienische Ermittlungsverfahren von innen kennt. Die Täter haben die Konstellation bewusst genutzt: Um keinen Verdacht zu wecken, schrieben sie nach Il Post die litauische Zentrale an und umgingen die italienische Niederlassung.5
Sprache. Eine Anfrage in fremder Sprache und fremder Rechtskultur liest man mit weniger Gespür für Zwischentöne. Eine Mail im Namen der Polizia Postale, aus dem Postfach einer Präfektur, zu einem Verfahren aus Mailand: Wer italienische Dienstwege kennt, sieht darin drei Stellen, die nicht zusammengehören.
Form. Für Auskunftsersuchen an Banken gibt es kein einheitliches Formular. Damit fehlt die Vergleichsbasis. Die Anfragen nannten Protokollnummern mit Bezug zur Staatsanwaltschaft Rom, obwohl es angeblich um ein Mailänder Verfahren ging.5 Wie offen die Form ist, zeigt eine Mail vom 24. März 2026. Darin bat Revolut laut Il Post die Absender, den Kopf einer Mail zu korrigieren, und erklärte, wie die Anfrage richtig auszufüllen sei.5
Ohne verbindliche Vorlage wird die Bank zur Ausfüllhilfe; auch für Täter.
Rechtsgrundlage. Die Europäische Ermittlungsanordnung, auf die sich die Mails beriefen, richtet sich an die zuständige Behörde des anderen Mitgliedstaats, die sie dort vollstreckt.8 Geht sie per Mail direkt bei einer Bank ein, stimmt bereits der Weg nicht. Laut Il Post lagen 169 der angefragten Profile zudem beim britischen Konzernteil, für den nach Angaben der Bank ein anderes Rechtsverfahren gilt.5 Einen direkten europäischen Weg von der Ermittlungsbehörde zur Bank eines anderen Mitgliedstaats gibt es nicht. Die e-Evidence-Verordnung öffnet ihn seit dem 18. August 2026 für Kommunikations-, Hosting- und Plattformdienste und nimmt Finanzdienstleistungen ausdrücklich aus.9
Kanal und Format. Ohne gemeinsamen, geprüften Weg landet der Austausch bei E-Mail und PDF. Das funktioniert überall, weil jeder es öffnen kann. Aus demselben Grund funktioniert es auch für Täter. Laut Il Post verschickte Revolut die Daten verschlüsselt und das Passwort in einer weiteren Mail.5 Wer das Postfach kontrolliert, erhält beides.
Die EU kennt diese Reibungen. Die e-Evidence-Verordnung arbeitet mit Standardformularen und lässt sie bei Bedarf in eine Amtssprache übersetzen, die der Empfänger vorher angegeben hat.9 Einheitliche Felder lassen wenig Raum für freie Formulierungen und damit für Fehler. Banken bleiben außen vor.
04 | Was KI an dieser Rechnung ändert
Für den Fall Revolut ist der Einsatz von KI nicht belegt. An ihm lässt sich trotzdem ablesen, wo KI die Prüfung künftig erschwert.
Das BKA beschreibt die Entwicklung im Bundeslagebild Cybercrime 2025 vom Mai 2026.10 KI erzeugt fehlerfreie Texte und übersetzt sie mühelos. Sie imitiert den Kommunikationsstil bekannter Organisationen und schneidet Inhalte auf den Empfänger zu. Damit gibt es weniger Anhaltspunkte, an der Echtheit zu zweifeln. Konkrete polizeiliche Kennzahlen zum KI-Einsatz liegen nach Angaben des BKA bislang nicht vor.
Für die vier Reibungen heißt das: Sprache und Form verlieren ihre Warnfunktion, weil Täter beides fehlerfrei erzeugen. Eine Anfrage in tadellosem Italienisch und im richtigen Behördenton setzt keine Sprachkenntnisse mehr voraus. Das Erfahrungswissen über italienische Aktenzeichen und Dienstwege liefert kein Übersetzungsprogramm. Die Reibung wirkt damit vor allem gegen die Prüfer.
Auch der Rückruf gerät unter Druck. Revolut hat den Betrug durch eine eigene Rückfrage entdeckt. Das FBI warnte am 15. Mai 2025 vor einer Kampagne, in der Täter hochrangige US-Amtsträger mit KI-generierten Sprachnachrichten imitieren.11 Ein Rückruf unter einer Nummer aus der Anfrage selbst kann deshalb bei den Tätern landen und von einer geklonten Stimme beantwortet werden. Belastbar ist nur ein Kontakt, den du selbst aus amtlichen Quellen ermittelt hast.
Dazu kommt die Menge. INTERPOL schätzt KI-gestützten Betrug als 4,5-mal so profitabel ein wie herkömmliche Methoden.12 Europol beschreibt, wie kriminelle Netzwerke generative KI nutzen, um ihre Operationen hochzuskalieren, und hält Social Engineering und menschliche Fehler weiterhin für die schwächsten Glieder.13
Wer Behördenanfragen fälscht, kann sie künftig in Serie herstellen; jede zugeschnitten auf die Bank, die sie empfängt.
05 | Das Gegenbeispiel aus der Praxis
Dass es anders geht, zeigt ein US-Dienstleister14, über den nach eigenen Angaben die Rechtsabteilungen großer Kryptobörsen, Banken und Telekommunikationsanbieter ihre Behördenanfragen abwickeln.
Die Plattform bündelt E-Mail, Fax und Kontaktformulare in einem einzigen geprüften Eingang. Sie prüft Person, Behörde und Zuständigkeit und markiert Auffälligkeiten im gesamten Netzwerk. Ihre Eingabemasken passen sich an Rechtsraum und Anfrageart an, sodass fehlerhafte Ersuchen vor dem Absenden korrigiert werden. Übersetzungen für Ermittler gehören dazu.
Das sind Herstellerangaben. Auch die folgenden Zahlen nannte der Anbieter selbst, in einem Bericht vom 9. November 2024.15 In zwölf Monaten gingen über die Plattform 1.597 Notfallanfragen ein. 485 davon scheiterten an der zweiten Prüfstufe, rund 30 Prozent. Fast 4.000 Behördennutzer wurden gesperrt. Ein legitimes Polizeipostfach allein reicht dort nicht, um Anfragen abzusenden.
Gegen KI-gefälschte Anfragen hilft genau diese Architektur. Eine perfekt formulierte Mail nützt nichts, wenn der Absender vorher als Person verifiziert sein muss.
Nach diesen Zahlen funktioniert das Prinzip. Es reicht allerdings nur so weit wie der Kundenkreis des Anbieters. Außerdem legt es eine Prüfung, die zum hoheitlichen Verfahren gehört, in die Hände eines privaten Unternehmens.
06 | Eine Infrastruktur für alle
Baut jedes Institut ein eigenes Portal mit eigenem Login und eigenem Formular, braucht eine Ermittlungsstelle Dutzende Zugänge. Wer den richtigen Zugang nicht kennt, schreibt eine E-Mail. Damit landet der Austausch wieder in dem Kanal, den Täter am besten beherrschen.
Ein zweites Hindernis ist die Erreichbarkeit. Bei ausländischen Fintechs und Kryptodienstleistern ist oft unklar, wer zuständig ist und auf welchem Weg ein Ersuchen ankommt. Für ihren Bereich hat die EU das geregelt: Betroffene Anbieter müssen eine Niederlassung oder einen Vertreter benennen, bei dem Anordnungen eingehen, und dessen Kontaktdaten den Behörden mitteilen.16 Für Banken fehlt ein solches Verzeichnis in diesem Rahmen.
Dabei verfolgen beide Seiten dasselbe Ziel. Ein Institut mit ernsthaftem Geschäftsmodell will Straftaten weder begünstigen noch Geldwäsche und Terrorismusfinanzierung ermöglichen.
Banken riskieren nach Europol ihre Lizenz, wenn sie Finanzkriminalität erleichtern.13 INTERPOL dokumentiert, dass terroristische Gruppen in Teilen Afrikas Betrugsmaschen, vor allem mit Kryptowährungen, zur Finanzierung nutzen.12 Revolut hat Anfang September die bedingte Zulassung für eine eigene Bank in den USA erhalten und erwägt einen Börsengang.1
Die Prüflücke erzeugt zwei Fehler. Beim ersten gehen Daten an Betrüger. Der zweite ist leiser: Eine echte Anfrage bleibt in der Prüfung hängen, während das Geld weiterfließt. Über diesen zweiten Fehler berichtet selten jemand.
INTERPOL empfiehlt in seinem Bericht vom März 202612 eine strukturierte und regelmäßige Zusammenarbeit von Banken, Technologieunternehmen, Telekommunikationsanbietern und Strafverfolgung. Dazu gehören formale Mechanismen für den zeitnahen Austausch zu verdächtigen Transaktionen und betrügerischen Plattformen, abgesichert durch rechtliche und datenschutzrechtliche Vorkehrungen. Ab dem 10. Juli 2027 gilt die EU-Geldwäscheverordnung.17 Sie sieht Partnerschaften für den Informationsaustausch vor, die vor dem Start von der Aufsicht geprüft werden. Entscheidend wird sein, über welche Leitungen diese Partnerschaften laufen.
Aus dem Fall lassen sich die Anforderungen an eine gemeinsame Infrastruktur ableiten:
- eine geprüfte Identität der anfragenden Person, gebunden an ihre Dienststelle
- ein Verfahren, das sich an der Quelle rückprüfen lässt
- ein verbindliches Verzeichnis der Ansprechpartner auf beiden Seiten
- einheitliche Formulare mit Übersetzung und ein maschinenlesbares Format in beide Richtungen
Betreiben sollte sie eine neutrale Stelle, damit jedes Institut und jede Behörde denselben Zugang hat.
Bis diese Infrastruktur steht, ergibt sich aus dem Fall eine Mindestprüfung:
- Rückfrage nur über einen Kontakt, den du selbst aus amtlichen Quellen ermittelt hast. Nummern und Adressen aus der Anfrage zählen dafür nicht.
- Absender, Unterschrift und Verfahren abgleichen. Postfach, zeichnende Dienststelle und Staatsanwaltschaft müssen zum selben Vorgang gehören.
- Die genannte Rechtsgrundlage prüfen. Eine Europäische Ermittlungsanordnung geht an Behörden. Landet sie direkt bei einer Bank, stimmt der Weg nicht.
- Die Auswahl prüfen. Eine Liste bekannter oder vermögender Kunden ohne erkennbaren gemeinsamen Vorgang ist ein Warnsignal.
- Serien neu verifizieren. Die zehnte Anfrage aus demselben Postfach verdient dieselbe Prüfung wie die erste.
07 | Die Folgen
Für die Betroffenen läuft der Fall weiter. Ausweis, Selfie und Transaktionshistorie lassen sich nicht zurücksetzen. Wer sie besitzt, kann Konten unter fremdem Namen eröffnen, glaubwürdige Anrufe führen und gezielt erpressen.
KI verschärft das. FinCEN, die Financial Intelligence Unit der USA, verzeichnet seit 2023 mehr Verdachtsmeldungen zu Deepfakes, vor allem zu gefälschten Ausweisdokumenten, mit denen Identitätsprüfungen umgangen werden.18 Ein echter Ausweis mit passendem Selfie ist dafür das beste Ausgangsmaterial.
Für Anleger heißt das: Ein Anrufer, der deine echten Umsätze nennt, beweist damit nur, dass er Zugriff auf deine Daten hatte.
Geschädigt sind auch die Menschen, die die Anfragen bearbeitet haben. Sie haben einer Behörde geantwortet, so wie es von ihnen erwartet wird. Ein gemeinsames Werkzeug, das die Befugnis hinter einem echten Postfach sichtbar macht, gibt es für Banken bislang nicht.
Alle Inhalte sind rein privater Natur. Ich schreibe hier als freier Autor (Art. 5 GG). Meine Beiträge sind keine offiziellen Stellungnahmen einer Behörde.